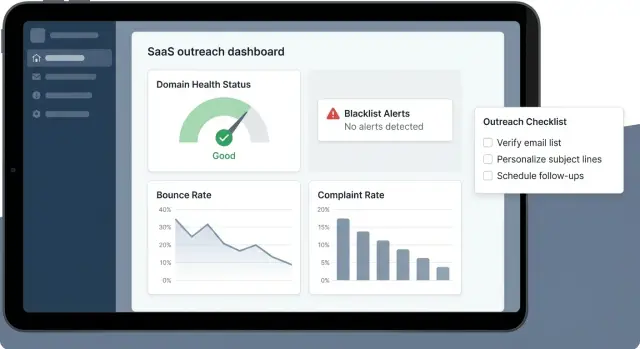
O que é monitoramento de blacklist e por que importa para outreach
Uma blacklist de e-mail é uma lista mantida por empresas de filtragem de spam e provedores de caixa que registra fontes de envio associadas a mensagens indesejadas. Se seu domínio, seu IP de envio ou ambos aparecem em uma dessas listas, seus e-mails têm mais chance de cair em spam, serem bloqueados ou desaparecerem sem um erro claro.
Domínios usados para outreach aparecem em blacklists com mais frequência que o domínio principal de uma empresa porque cold email já cria risco por padrão: domínios novos, ramp-ups de volume rápidos e mais destinatários pensando “quem é esse?”. Mesmo que sua mensagem seja legítima, pessoas podem ignorá‑la, marcá‑la como spam ou cancelar a inscrição. Essas ações são sinais negativos fortes, especialmente quando acontecem cedo e repetidamente.
Também importa o que foi sinalizado. Uma listagem de domínio geralmente aponta para padrões ligados ao nome do domínio: problemas de conteúdo, lacunas de autenticação ou má qualidade da lista. Uma listagem de IP costuma apontar para comportamento de envio: picos de volume súbitos, bounces repetidos ou reputação fraca na infraestrutura que envia. A correção pode ser diferente, então você quer identificar qual camada está sendo afetada antes de mudar qualquer coisa.
O monitoramento de blacklist funciona melhor como um sistema de alerta precoce. O objetivo não é entrar em pânico por um alerta isolado, mas detectar problemas enquanto ainda são pequenos, confirmar se estão afetando a entrega e ajustar a causa subjacente.
Uma configuração sólida de monitoramento ajuda você a:
- Detectar novas listagens cedo e verificar se a entrega mudou.
- Separar problemas de domínio de problemas de IP.
- Perceber aumento de reclamações, bounces e cancelamentos antes dos filtros apertarem.
- Manter autenticação e hábitos de envio consistentes à medida que o volume cresce.
- Decidir quando pausar, ajustar ou continuar enviando.
Reputação de domínio, caixa e IP: o básico que você precisa
A entregabilidade de outreach costuma ser julgada em três camadas: domínio, caixa (mailbox) e IP. Confundir essas camadas leva a esforço desperdiçado, porque você acaba tratando sintomas em vez da causa.
Reputação de domínio é a confiança ligada ao seu domínio de envio (a parte depois do @). Ela se constrói com envios consistentes e desejados ao longo do tempo. Se um domínio se associa a comportamento semelhante a spam, todas as caixas naquele domínio podem sofrer.
Reputação de caixa é mais estreita: o histórico de um endereço remetente (como sdr@yourdomain.com). Problemas a nível de caixa frequentemente vêm daquela conta específica: muitos bounces, muitas reclamações ou padrões de envio que parecem automatizados. Problemas de caixa podem se espalhar: se várias caixas no mesmo domínio têm desempenho ruim, o próprio domínio passa a parecer arriscado.
Reputação de IP é a confiança associada ao IP do servidor que envia seus e-mails. Algumas configurações usam IPs compartilhados; outras isolam infraestrutura por cliente ou equipe. Se o IP for sinalizado, até um domínio bem comportado pode ver queda na entrega até o IP se recuperar.
Domínios e caixas novas são frágeis porque não têm histórico. Um salto de 0 para 500 e-mails por dia, listas bagunçadas ou envio para muitos endereços desconhecidos pode acionar filtros rapidamente.
Quando você vê problemas de entregabilidade, comece com algumas perguntas simples:
- Qual camada está afetada: domínio, caixa ou IP?
- É um remetente só ou vários?
- O volume, o público-alvo ou a copy mudaram na última semana?
- Bounces ou reclamações estão subindo?
Escolhas de infraestrutura podem limitar o “raio de impacto”. Por exemplo, LeadTrain usa infraestrutura de envio isolada por tenant via AWS SES, o que ajuda a evitar que o comportamento de outra organização prejudique sua reputação de IP. A isolação ajuda, mas qualidade de lista e padrões de envio ainda importam mais.
Onde checar: os principais lugares onde os problemas aparecem
Problemas raramente começam com um único alerta de blacklist. Avisos iniciais geralmente aparecem nos mesmos poucos lugares, e o status em uma blacklist é apenas uma entrada.
Listas baseadas em DNS (DNSBLs)
Um “hit” em DNSBL significa que uma lista associou seu IP de envio (e às vezes seu domínio) a e-mails indesejados. Algumas listas são rigorosas e relevantes; outras são barulhentas. Um hit isolado pode não mudar a entrega, mas múltiplos hits, ou um hit em listas amplamente usadas, muitas vezes se alinha a problemas reais de entregabilidade.
Sinais dos provedores de mailbox (o que realmente afeta a entrada na caixa)
Provedores de caixa não “confiam” em você só porque você não está listado em algum lugar. Eles observam o comportamento dos destinatários: reclamações de spam, queda de engajamento e bloqueios específicos do provedor. Se o Gmail ou a Microsoft começa a limitar, isso normalmente importa mais que uma menção menor em DNSBL.
Um conjunto prático de monitoramento geralmente inclui:
- Consultas DNSBL para seus IPs e domínios de envio (e se um hit é novo).
- Dashboards de provedores como Google Postmaster Tools e Microsoft SNDS (quando disponíveis).
- Logs de envio para bloqueios, throttling e adiamentos.
- Relatórios de bounce agrupados por motivo, não apenas “bounced”.
- Resultados de autenticação (pass/fail e alinhamento).
Dados de bounce são um dos sinais mais claros porque são específicos:
- Hard bounce: o endereço não existe (problema de qualidade da lista).
- Soft bounce: problema temporário (caixa cheia, limitação de taxa, timing).
- Block/rejeição por política: o provedor recusou você (tratar como urgente).
Também confirme os resultados de autenticação. Você quer que SPF e DKIM passem, e que o DMARC tenha alinhamento correto (o domínio visível no From deve corresponder ao que SPF/DKIM autenticam). Se o alinhamento falhar, provedores podem aceitar o e-mail, mas confiar menos, e reclamações tendem a prejudicar mais.
Sinais que importam mais que um único hit em blacklist
Um alerta de blacklist merece atenção, mas raramente conta toda a história. O monitoramento funciona melhor quando você observa padrões que mostram se os provedores estão perdendo confiança.
Aumento de hard bounces é um dos sinais mais claros. Alguns bounces são normais, mas um salto normalmente indica dados obsoletos, fonte de lista fraca ou domínios que rejeitam remetentes desconhecidos.
A taxa de reclamação de spam importa ainda mais. Reclamações costumam disparar logo após uma mudança: um ramp mais rápido, uma nova importação de lista ou mensagens que parecem enganosas. Mesmo pequenos aumentos são significativos porque o sinal vem de pessoas reais clicando em “Isso é spam”.
Uma queda súbita em aberturas ou respostas também pode ser um aviso precoce, especialmente se segmentação e oferta não mudaram. Pode significar que seus e-mails passaram a cair em spam, foram para uma aba menos visível ou estão sendo limitados silenciosamente.
Fique atento a motivos de bounce que incluem “message blocked” ou “policy rejection”. Isso não é erro normal de caixa cheia. Normalmente aponta para autenticação ausente ou desalinhada, padrões suspeitos de links, comportamento que parece automatizado ou um domínio muito novo para o volume que você está enviando.
Se você quer um conjunto simples de triagem, acompanhe esses sinais juntos:
- Aumento de hard bounces semana a semana
- Reclamações aparecendo logo após edição de campanha
- Queda de aberturas em múltiplos provedores
- Bounces “blocked” ou por “policy” aumentando
- Picos de cancelamento na primeira mensagem
Exemplo: se você adiciona 5.000 novos prospects e os hard bounces dobram enquanto aparecem rejeições por política, a causa raiz costuma ser qualidade da lista mais um salto de volume, não “um problema de blacklist”.
Checagens de autenticação: SPF, DKIM, DMARC sem jargões
Se você puder fazer apenas um passo técnico como parte do monitoramento, faça este: confirme que a autenticação do domínio está correta. Esses registros não garantem entrada na caixa, mas autenticação quebrada ou desalinhada é uma forma rápida de perder confiança.
SPF: “Tenho permissão para enviar deste domínio?”
SPF é uma lista pública de quais serviços podem enviar e-mail pelo seu domínio. Problemas comuns são básicos: múltiplos registros SPF, esquecer de incluir um novo serviço de envio ou criar um registro que falha por complexidade oculta.
Verificações rápidas de SPF:
- Existe exatamente um registro TXT SPF para o domínio.
- Ele inclui o serviço que realmente envia seu outreach.
- Termina com uma política clara (frequentemente
~alldurante testes, depois às vezes-all). - Não falha por causa de muitas consultas DNS.
- Está publicado no domínio correto (muitas equipes enviam de um subdomínio mas editam o root).
DKIM: “O receptor pode verificar que a mensagem não foi alterada?”
DKIM adiciona uma assinatura a cada e-mail. Se a assinatura estiver ausente ou falhar, os provedores têm menos motivo para confiar na sua mensagem.
Pontos comuns de falha: o registro DKIM nunca foi publicado, o remetente usa o selector errado, ou houve mudança de provedor/caixa e a configuração DKIM antiga ficou para trás.
DMARC e alinhamento: “Esses cheques correspondem ao domínio que as pessoas veem?”
DMARC junta tudo e adiciona uma política. Comece no modo de monitoramento (p=none) para observar sem bloquear e-mails legítimos. Aperte a política devagar quando os resultados estiverem consistentemente limpos.
A parte que muitas equipes perdem é o alinhamento. Um e-mail pode “passar SPF” ou “passar DKIM”, mas ainda falhar no DMARC se essas aprovações se aplicarem a um domínio diferente daquele que aparece no From. Para outreach, esse desalinhamento prejudica a confiança.
Abordagem prática: publique DMARC em modo de monitoramento, confirme alinhamento para seu domínio exato do From (e qualquer subdomínio que você use), e só mova para quarantine/reject depois de ver resultados estáveis.
Passo a passo: uma rotina simples de monitoramento que você pode seguir
Comece com identidade de envio clara. Decida o que está protegendo: um domínio de outreach com algumas caixas, ou vários domínios com uma caixa cada. Ambos funcionam, mas consistência facilita a interpretação dos dados.
Defina um cronograma de ramp-up seguro antes de enviar qualquer coisa importante. O objetivo é volume constante e previsível. Ao adicionar uma nova caixa, trate‑a como um novo remetente mesmo que o domínio seja mais antigo. Mantenha dias e horários de envio consistentes para não criar picos súbitos.
Warm-up ajuda, mas não corrige segmentação ruim, reclamações de spam ou autenticação quebrada.
Uma rotina semanal simples e gerenciável:
- Acompanhe volume de envio por caixa e sinalize picos.
- Revise taxa de bounce e principais motivos de bounce.
- Observe reclamações e cancelamentos por mudanças súbitas.
- Monitore tendências de engajamento (aberturas/respostas) e deslocamentos inbox→spam.
- Refaça checagem de SPF/DKIM/DMARC após qualquer alteração de DNS, domínio ou envio.
Uma vez por mês, faça uma revisão mais profunda. Cheque status de domínio e IP onde você costuma ver problemas primeiro: logs de envio, bloqueios de provedores e painéis de reputação principais. Se encontrar um hit em blacklist, investigue até conseguir nomear a causa (qualidade da lista, salto de volume, domínio novo, autenticação quebrada ou desalinhamento de conteúdo/segmentação).
Causas raiz: por que domínios de outreach se metem em problemas
A maioria dos problemas de blacklist é sintoma. O monitoramento ajuda a ver a fumaça, mas o fogo geralmente é uma dessas quatro coisas: para quem você manda, o que você diz, quão rápido você envia e de qual reputação depende sua infraestrutura.
Má qualidade de lista é a forma mais rápida de prejudicar um domínio novo. Dados antigos geram bounces, e bounces dizem aos provedores que você não mantém sua lista. Contas de função (info@, support@) e endereços reciclados também são mais arriscados, mesmo que pareçam “válidos”.
Reclamações frequentemente vêm de desalinhamento, não de “palavras spammy”. Se a oferta não bate com o papel, setor ou timing do destinatário, as pessoas marcam spam porque é a forma mais rápida de parar o envio. Segmentação ampla e copy genérica pioram isso.
Cadência e volume são outro gatilho comum. Grandes saltos no número diário de envios, ou follow-ups demais em pouco tempo, podem causar filtragem mesmo sem uma listagem em blacklist.
Infraestrutura importa porque reputação pode ser compartilhada. Se você envia por sistemas compartilhados, o comportamento de outra pessoa pode afetar você.
Antes de correr atrás de remoções, faça uma checagem rápida da causa raiz:
- Os bounces estão subindo (dados velhos, contas de função, segmentação fraca)?
- As reclamações se concentram em um público ou mensagem?
- Você mudou cadência, volume ou adicionou uma sequência nova de repente?
- Pulou o warm-up ou começou a enviar antes da autenticação estar estável?
Corrigir essas causas primeiro evita que as mesmas listagens retornem.
Erros comuns e armadilhas que te deixam preso
A maior armadilha é tratar a blacklist como o problema. Uma listagem costuma ser o sinal, não a causa. Se você correr para delistar mas continuar enviando do mesmo jeito, provavelmente será listado de novo.
Outro erro comum é trocar de domínio sempre que a entregabilidade cai. Pode parecer progresso, mas frequentemente esconde o problema real: segmentação fraca, dados raspados ou higiene ruim. Rotação constante também dificulta construir reputação estável.
Warm-up também pode virar distração. Ajuda quando o resto do setup está saudável, mas não compensa altas taxas de bounce, reclamações crescentes ou respostas agressivas.
Muitas equipes confiam demais em aberturas. Aberturas podem ser barulhentas e enganosas. No dia a dia, estes sinais tendem a revelar o problema mais rápido:
- Hard bounces
- Taxa de reclamação de spam
- Taxa de cancelamento (e quão rápido você a respeita)
- Qualidade das respostas (confusão e raiva são sinais)
- Saltos súbitos de volume
Checklist de resposta: corrija a causa antes de pedir remoção
Um alerta de blacklist pode parecer urgente, mas pedidos de remoção raramente funcionam se o problema subjacente ainda estiver ativo. Trate como um alarme de fumaça: pare a fumaça primeiro, depois reinicie o alarme.
Comece limitando o dano. Se o pico veio de uma campanha, público ou caixa específico, pause essa fatia em vez de desligar tudo. Frequentemente é uma importação ruim ou um segmento amplo demais.
Uma checklist de causa raiz que costuma ser efetiva:
- Reduza volume para o segmento que disparou o problema (ou pause-o). Mantenha seu melhor segmento rodando em baixa taxa se estiver limpo.
- Limpe a lista agressivamente: remova hard bounces, contas de função óbvias e padrões que pareçam raspados. Se alguém nunca abre depois de várias tentativas, pare de enviar.
- Mantenha identidade consistente: mesmo domínio From, SPF/DKIM/DMARC alinhados e sem troca de domínio no meio de uma sequência.
- Aperte a mensagem: deixe a intenção clara nas primeiras linhas, estreite a segmentação e corte links extras ou rastreamento pesado se as reclamações subirem.
- Rampa de volta só depois que taxas de bounce e reclamação voltarem ao normal; aumente devagar ao longo de vários dias.
Duas regras impedem a maioria dos ciclos de “conserto rápido”:
- Não troque de domínio como atalho. Você provavelmente repetirá o mesmo erro num domínio novo.
- Não continue enviando “para testar” enquanto as taxas de erro estão altas. O teste vira o problema.
Um exemplo realista: do alerta de blacklist à entrega estável
Uma equipe de dois pessoas lança um domínio de outreach novo para uma oferta. A primeira semana vai bem: aberturas decentes, respostas aparecem aos poucos, e eles sobem para 120 e-mails por dia distribuídos em três caixas novas. Na segunda semana, os bounces aumentam, respostas ficam mais lentas e alguns prospects dizem que os e-mails vão para spam. Uma checagem rápida mostra o domínio listado em uma blacklist menor, e um provedor está dando mais bloqueios temporários.
Eles não começam pedindo remoção. Buscam a causa.
Puxam três checagens dos logs: tipos de bounce (hard vs soft), eventuais reclamações e quais segmentos tiveram pior desempenho. Depois verificam o básico: SPF/DKIM/DMARC passam em envios reais, e o From bate com o domínio autenticado. Por fim, revisam a origem da lista. Os piores bounces vieram de um segmento antigo e raspado que não havia sido verificado recentemente.
Mudanças no mesmo dia:
- Pausar o segmento risco e manter só leads recentes e verificados.
- Cortar volume em cerca de 60% e subir devagar.
- Separar campanhas por persona para tornar a copy mais específica.
- Reescrever o primeiro e-mail para ficar mais curto e direto, com uma linha clara de opt-out.
- Manter o warm-up rodando para não deixar a reputação cair mais.
A recuperação não é instantânea. Nas próximas 2 a 4 semanas, eles observam menos hard bounces, menos bloqueios temporários e respostas mais normais. A listagem em blacklist pode limpar antes ou depois, mas o sinal real de progresso é entrega estável e engajamento consistente à medida que o volume aumenta.
Próximos passos: mantenha estável com hábitos simples
A maioria dos problemas de entregabilidade é repetível e prevenível. O objetivo do monitoramento é pegar pequenos problemas antes que virem um congelamento de envio.
Escolha um dia da semana para checar os mesmos sinais: status em blacklists principais, motivos de bounce, tendências de reclamação e cancelamento, e saúde da autenticação (SPF, DKIM, DMARC), especialmente após qualquer edição de DNS ou nova caixa.
Anote alguns limites com antecedência para não decidir sob pressão:
- Pause prospecção nova se bounces subirem acima da sua faixa normal por dois dias.
- Diminua o ritmo se respostas ficarem negativas ou cancelamentos aumentarem.
- Investigue imediatamente se a autenticação quebrar ou uma caixa começar a cair em spam.
- Rampa só depois de 3 a 5 dias limpos com bounces estáveis e respostas normais.
Separar outreach do seu domínio principal é outro hábito de baixo esforço que evita danos reais. Mantenha o domínio principal da empresa para clientes, recibos e conversas importantes; use domínios dedicados para campanhas frias.
Se você quer menos partes móveis, usar uma plataforma tudo-em-um para cold email como o LeadTrain pode ajudar, pois domínios, caixas, warm-up, sequências e classificação de respostas por IA ficam em um lugar. Isso facilita identificar o que mudou (volume, segmentação, autenticação ou mix de respostas) antes que um pequeno problema vire uma dor de cabeça de entregabilidade.